每当发布在AWS Agent Registry(Amazon Bedrock AgentCore的一项能力)中的MCP服务器新增工具或更新其模式时,注册表记录也必须同步更新。如果没有自动化的推送式同步,消费者就会发现过时的元数据。对于跨账户管理多个MCP服务器的组织来说,这种同步可以在现有治理工作流内保持目录记录的时效性。
在大多数企业部署中,目录的价值取决于其新鲜度。如果开发人员在周一部署了新工具,但注册表记录仍反映上周的模式,消费者就会对目录失去信任。过时的元数据直接降低注册表的可靠性,导致团队无意中构建对不准确信息的依赖。
当工程师向MCP服务器添加工具但忘记更新目录时:消费者完全错过新能力;应用程序可能使用过时的模式调用工具,导致意外的运行时行为或静默的工作流偏差。跨团队放大后,这种缺乏自动化会侵蚀对注册表的信任。组织最终会回退到临时发现机制,如硬编码端点、非正式知识共享和过时文档。
在本文中,我们概述了一种事件驱动架构,使用AWS CloudTrail、Amazon EventBridge和AWS Lambda自动完成这些更新。
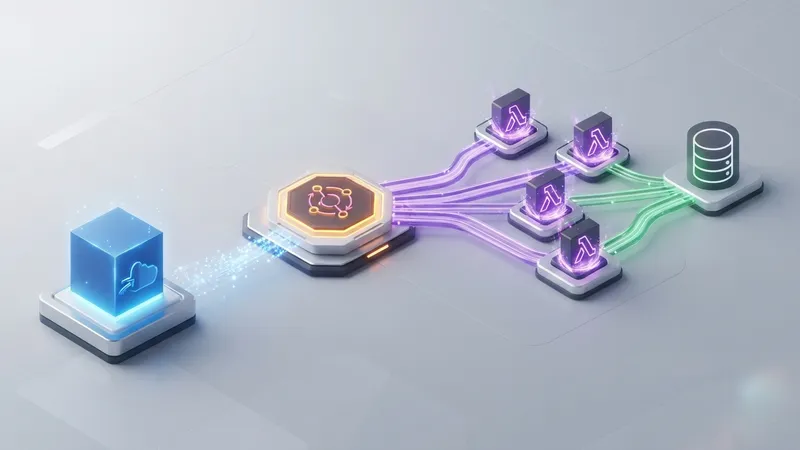
架构概述:以下解决方案将这些服务整合到一个事件驱动管道中,检测运行时变化并自动同步到注册表。该架构支持多账户和单账户环境:
单账户设置:对于简单部署,所有组件都位于账户A中。事件直接在账户A内流动,无需跨账户转发设置。
多账户设置:涉及两个账户,账户B的运行时事件被安全转发到账户A。账户A(注册表账户)拥有#AWS Agent Registry、Amazon #EventBridge规则、推送同步#Lambda函数和CloudTrail日志。账户B(MCP服务器账户)托管MCP服务器运行时和用于身份验证的Amazon Cognito OAuth提供程序。
示例使用两个账户,但您可以扩展架构以支持多个账户,账户A作为注册表账户,多个类似账户B的AWS账户用于不同的MCP服务器。
下图显示了账户B中MCP服务器更新的端到端事件流。捕获的事件被转发到账户A,其中Lambda函数查询MCP服务器的工具并更新匹配的注册表记录。
图1:跨账户MCP服务器更新的端到端事件流,从...
AWS此次提出的推送式注册表同步架构,本质上是将“服务发现”从拉模式转向事件驱动的推模式,这直接解决了AI Agent生态中一个关键痛点:工具元数据的实时一致性。与传统的轮询或手动更新相比,基于CloudTrail和EventBridge的自动化管道将延迟从小时级降至秒级,且天然适配多账户治理场景。横向对比来看,类似LangChain的Tool Registry或OpenAI的Function Calling生态,目前大多依赖静态描述文件或手动注册,缺乏云原生的事件联动能力。AWS此举将Agent注册表与底层云操作日志深度耦合,使得任何MCP服务器的变更都能触发级联更新,这为未来Agent间自主发现和动态编排奠定了基础。长远看,当Agent能够实时感知工具集的变化时,多Agent协作将更加鲁棒,但同时也对事件风暴控制和幂等性设计提出了更高要求。对于企业而言,这意味着注册表不再是一个静态目录,而是一个活的基础设施组件,其可靠性直接决定了Agent工作流的稳定性。