企业对 AI Agent 的需求日益迫切,这些 Agent 需要能对分布在多个 #AWS 账户中的数据进行推理,而无需复制或集中数据。各团队将数据保留在自己的账户中是有充分理由的:清晰的所有权、范围隔离和独立的部署生命周期。然而,仅能查看单个账户数据的 Agent 价值有限,而将 Agent 连接到分布式数据源通常意味着复制数据或理清繁琐的跨账户 AWS IAM 策略。我们的目标是让数据保留在现有的业务线(LOB)账户中,仅在查询时才流出特定的数据,从而保证底层数据集不离开其所属账户。
在本文中,我们将构建一个多账户架构,在保持各团队数据独立的同时,利用 Amazon Bedrock #AgentCore Gateway 和 MCP(Model Context Protocol,模型上下文协议)为 Agent 提供统一的跨账户查询方式。Amazon Bedrock AgentCore 是一款用于大规模安全构建、部署和运行高效 Agent 的代理服务。中央平台账户负责托管 Agent 层以及通过 Amazon Bedrock 进行的大语言模型(LLM)推理。各 LOB 团队将自己的数据和工具打包暴露为 MCP 服务器,平台账户中的 AgentCore Gateway 则为 Agent 提供单点入口,用于在已注册的 LOB 中进行工具发现与调用。
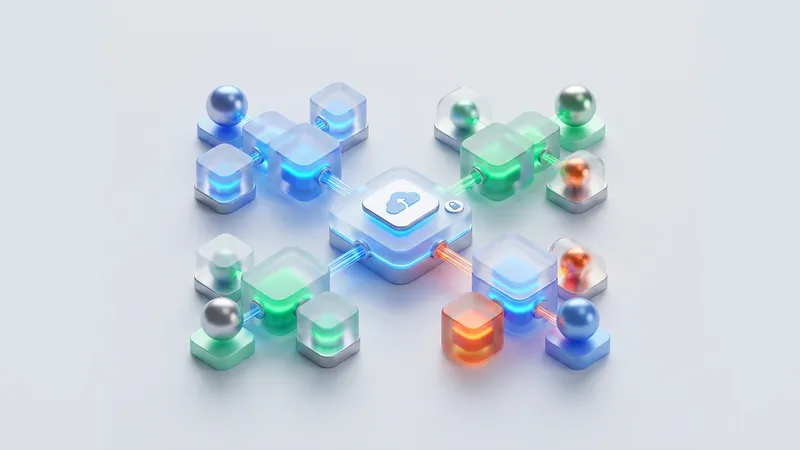
整个解决方案遵循一个包含三层的多账户模型:中央平台账户、分布式 LOB 账户,以及作为连接两者的集成层的 AgentCore Gateway。在中央平台账户中,平台团队负责运行部署在 AgentCore Runtime 上的 Agent。AgentCore Runtime 是一个无服务器、与框架无关的运行环境,在专用的微型虚拟机(microVMs)中提供会话隔离,采用按需付费模式,并内置身份验证。Agent 通过连接到平台账户的 Gateway,而不是直接连接到单个 LOB 的 #MCP 服务器,从而大大简化了网络拓扑。
Amazon Bedrock 负责在平台账户中进行大模型推理。平台团队集中控制可用的基础模型(FMs)、应用 Amazon Bedrock Guardrails(安全护栏),并通过统一的计费边界跟踪成本,避免了在数十个 LOB 账户中管理模型配额的开销。随着业务增长,该架构还支持将推理分布到多个专用的推理账户中,将 AgentCore Gateway 作为“推理网关”置于前端,在不同的模型提供商之间进行流量路由,确保生产环境的高可用性与治理合规。
随着企业级 AI 应用步入深水区,“数据不出域”与“全局智能化”的矛盾成为 Agent 落地瓶颈。AWS 推出 AgentCore Gateway 结合 Anthropic 主导的 MCP 协议,给出了优秀的“解耦”方案。传统跨部门调用依赖复杂的 ETL 或 IAM 授权,而 MCP 协议的标准化让各部门能将数据和工具封装为 MCP Server。AgentCore Gateway 则充当“微服务网关”实现动态路由与安全隔离。这种联邦式 Agent 架构降低了安全合规风险,也为未来大规模多 Agent 协作提供了坚实的基础设施。