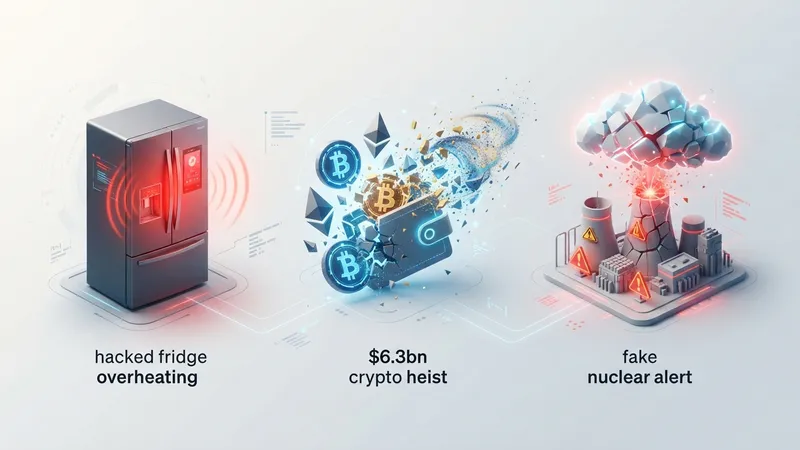
上周一早上,Alex Pearce在伦敦的果蔬批发店巡店时发现异常:2号冷藏柜的除霜灯亮着,面板显示温度高达150C。4号柜同样如此。当他走向最大的冷藏柜时,其除霜灯也开始闪烁。Pearce顿时警觉:这是不是网络攻击?他冲到连接冷藏柜与互联网的控制箱前,一把拽掉了网线。他猜对了。
同一天,比利时、爱沙尼亚、爱尔兰、芬兰、卢森堡、荷兰和瑞典的零售商也报告了类似问题,部分商店的冰箱和冰柜温度飙升至50C。“如果这事发生在周六早上,我通常不在店里,最终可能引发火灾,”Pearce说。
但受害者远不止Pearce和这些零散的零售商,还有法国的血库。这起攻击只是数天内发生的三起黑客事件之一。10月30日,全球最大加密货币交易所Binance被盗走63亿美元,创下纪录。11月1日,黑客攻击了乌克兰的紧急警报应用,向基辅市民发送了虚假的核打击警报。
冰箱攻击后的官方信息是:预计会有更多破坏。英国国家网络安全中心(NCSC)负责人本周表示,我们正处在一个全新黑客 landscape 的“山麓”。#NCSC负责人Richard Horne在提及AI技术暴露的IT系统缺陷时说:“有太多漏洞……可以说都在等着被利用。”他补充道:“短期内我们面临的最严重风险就是事件数量激增……回顾过去几个月,可以说我们已经开始看到这种情况。”
上个月,当ChatGPT开发商OpenAI的AI技术帮助发现构建万维网大部分内容的计算机语言PHP中的一个漏洞时,全球网站作为预防措施被暂时下线。上个月法国超市冰箱也遭到攻击,这可能是本周更大规模攻击的预演。
科技企业家兼评论员Azeem Azhar认为,AI模型发现漏洞并被攻击者利用的方式,让人想起中国的Covid零号病人。他说,这是一个“武汉时刻”。Azhar的论断成为一篇Substack文章的头条,该文章还引用了网络安全高管Matthew Prince的话。
【AgentUpdate 深度解析】这一系列事件标志着AI驱动的网络攻击已从理论走向现实,且呈现出跨领域、规模化、自动化的特征。与传统的黑客攻击相比,AI能够快速扫描和利用漏洞,甚至发现未知缺陷,这极大地降低了攻击门槛。对于AI Agent生态而言,这意味着安全防护必须从被动响应转向主动防御。未来,AI Agent不仅需要执行任务,还需具备自我安全审计和实时威胁感知能力。同时,开源模型和框架(如LangChain、AutoGPT)的普及可能加剧漏洞传播,但也能促进安全工具的民主化。企业应构建基于AI的防御Agent,实现漏洞预测和自动修复。长远来看,AI与安全的博弈将重塑Agent的设计范式,安全左移和零信任架构将成为标配。此次事件也警示我们,AI Agent的自主性必须与可控性平衡,否则可能被恶意利用。AgentUpdate认为,2026年将是AI安全元年,投资于安全Agent的研发刻不容缓。