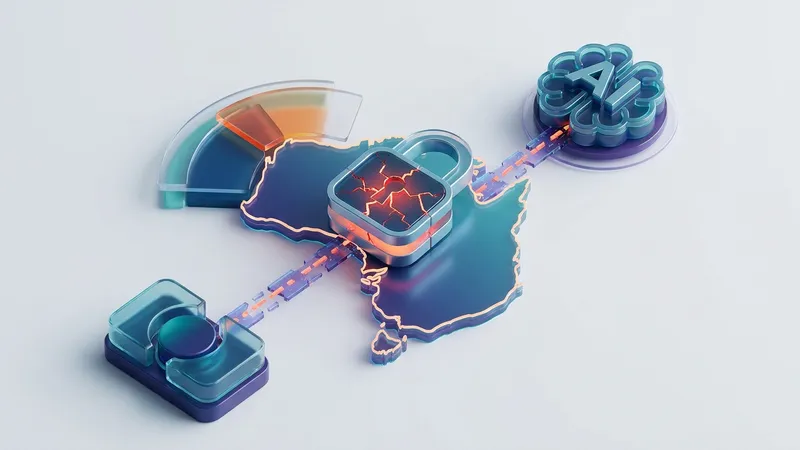
澳大利亚政府关联的 OpenAI 账户遭遇黑客入侵。据网络安全消息人士透露,此次事件绝非孤立的凭证泄露,而是与一场针对全球 AI 基础设施和政府机构的更广泛网络攻击密切相关。攻击者利用了复杂的凭证窃取和会话劫持技术。
澳大利亚信号局(ASD)已联合 #OpenAI 展开深入调查。初步报告指出,黑客的目标不仅是获取政府官员与 AI 的对话记录,更是试图通过被攻破的 API 接口寻找进入更深层政府内部网络的通道。这引发了外界对商业大模型在政府内网部署安全性的强烈质疑。
随着大语言模型(LLM)和 AI Agent 在政企内部的加速落地,API 密钥和会话 Token 正成为黑客眼中的“新黄金”。安全专家警告称,目前的防御体系大多集中在传统的网络边界,而对 LLM 供应链安全及 Agent 自主执行权限的防护几乎是一片空白。
AgentUpdate 深度解析
此次 OpenAI 澳大利亚政府账户被黑,为全球大热的 AI Agent 生态敲响了警钟。随着 Agent 从“问答助手”向“自主工作流”演进,它们被赋予了访问企业内部数据库、执行系统命令的极高权限。在这种情况下,Agent 不仅是生产力工具,更成为了最脆弱的受攻击面。传统的网络安全框架(如零信任、端点防护)无法直接理解大模型的语义注入或提示词劫持攻击。未来,Agent 生态的长远发展必须建立在“安全原生”的基础上,急需建立针对 Agent 的安全沙箱、动态权限隔离以及专用的 LLM 防火墙。若无法在架构层面解决 Agent 的授信与越权问题,任何基于 AI 的自动化工作流都将如同在沙滩上建城堡,随时面临崩溃风险。